
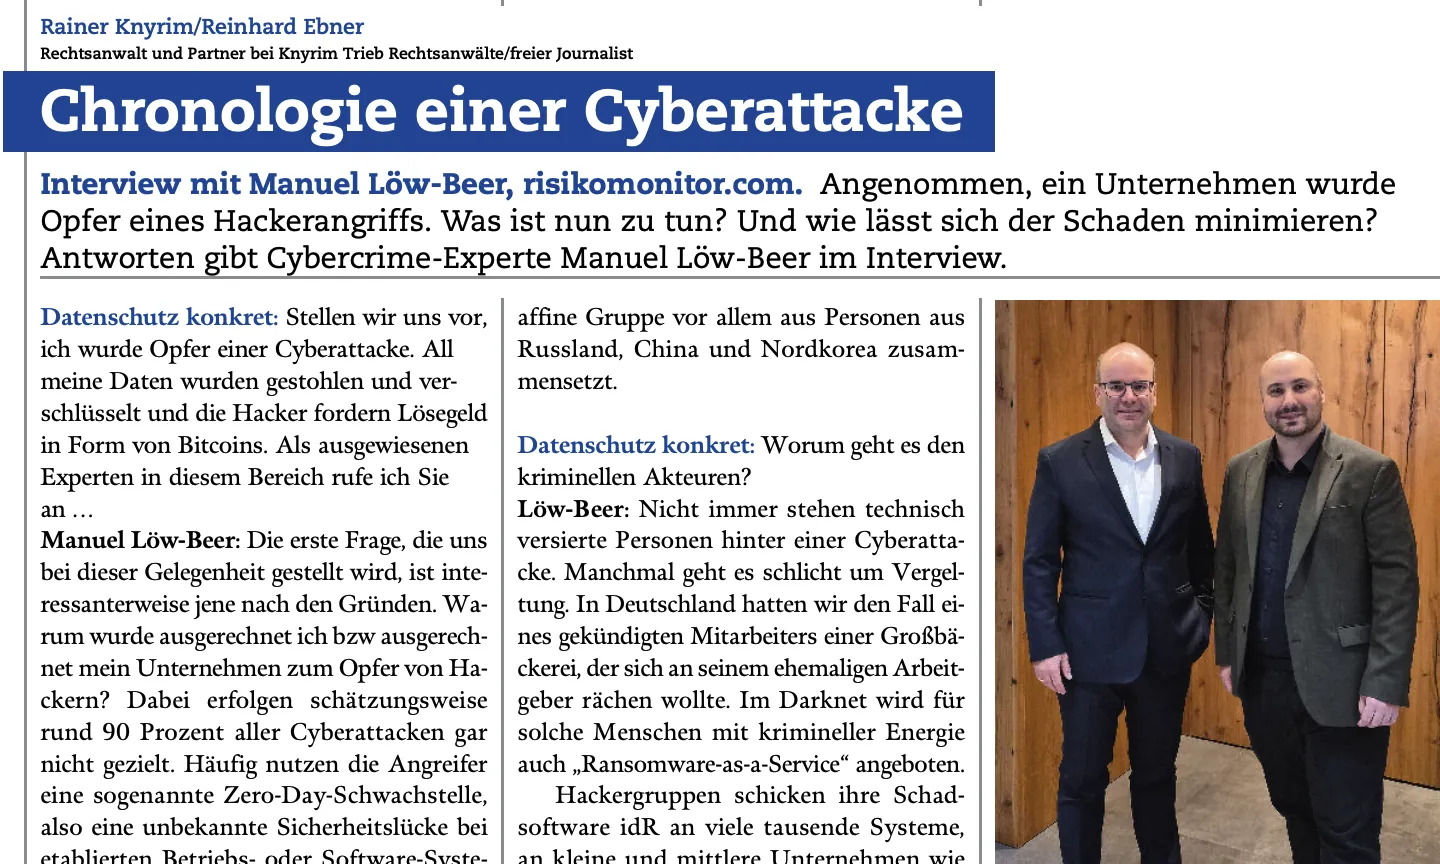
Chronologie einer Cyberattacke — Interview in der DAKO (Manz Verlag)
In der aktuellen Ausgabe der DAKO — Datenschutz konkret, der führenden österreichischen Fachzeitschrift für Datenschutzrecht, erschien ein umfassendes Interview mit Manuel Löw-Beer, CEO von risikomonitor.com und anerkannter Experte für Cybersecurity und Darknet-Ermittlungen.
Über die Beteiligten
DAKO — Datenschutz konkret
Die DAKO (Datenschutz konkret) ist eine renommierte juristische Fachzeitschrift, die seit Jahren die Schnittstelle zwischen Datenschutzrecht und IT-Sicherheit in Österreich und der DACH-Region abdeckt. Herausgegeben vom Manz Verlag, einem der ältesten und angesehensten juristischen Fachverlage Österreichs mit über 175 Jahren Verlagstradition, richtet sich die DAKO an Datenschutzbeauftragte, Juristen, IT-Verantwortliche und Compliance-Experten. Der Manz Verlag ist als führender Fachverlag für Rechts-, Steuer- und Wirtschaftsliteratur im deutschsprachigen Raum etabliert und gibt zahlreiche Standardwerke und Fachzeitschriften heraus.
Knyrim Trieb Rechtsanwälte
Das Interview wurde von Dr. Rainer Knyrim geführt, Chefredakteur der DAKO und Partner bei Knyrim Trieb Rechtsanwälte, Co-Autor des Beitrags zusammen mit dem freien Journalisten Reinhard Ebner. Knyrim Trieb gilt als die führende Datenschutzkanzlei Österreichs — Dr. Rainer Knyrim ist Autor des Standardwerks zum österreichischen Datenschutzrecht und berät seit über zwei Jahrzehnten Unternehmen, Behörden und NGOs in allen Fragen des Datenschutzes und der IT-Sicherheit. Die Kanzlei hat sich einen herausragenden Ruf in der rechtlichen Begleitung von Cybervorfällen erarbeitet.
Manuel Löw-Beer — Cybersecurity- & Darknet-Experte
Manuel Löw-Beer ist Gründer und CEO von risikomonitor.com und hat sich als Experte für Cybersecurity, Darknet-Ermittlungen und digitale Forensik einen Namen gemacht. Mit seinem Team führt er täglich Analysen im Public Web, Deep Web und Darknet durch und unterstützt Unternehmen, Kanzleien und Behörden bei der Prävention und Aufklärung von Cyberangriffen.
Inhalt des Interviews: Chronologie einer Cyberattacke
Das Interview zeichnet den typischen Verlauf eines Cyberangriffs nach — Schritt für Schritt, von der ersten Kompromittierung bis zur Lösegeldforderung:
Warum trifft es gerade mein Unternehmen?
Löw-Beer erklärt, dass rund 90 Prozent aller Cyberangriffe nicht gezielt erfolgen. Hacker nutzen häufig sogenannte Zero-Day-Schwachstellen — unbekannte Sicherheitslücken in etablierten Betriebssystemen oder Software. Solche Exploits werden im Darknet auf spezialisierten Plattformen gehandelt. Die Angreifer schicken ihre Schadsoftware breit gestreut an tausende Systeme — kleine, mittlere und große Unternehmen gleichermaßen.
Ransomware-as-a-Service
Ein besonders besorgniserregender Trend: Im Darknet wird Ransomware-as-a-Service (RaaS) angeboten. Damit können auch technisch weniger versierte Personen — etwa ein gekündigter Mitarbeiter mit Racheplänen — eine Cyberattacke durchführen. Die Eintrittsbarriere für Cyberkriminalität sinkt dramatisch.
Worum geht es den Angreifern?
Nicht immer stehen technisch versierte Akteure hinter einem Angriff. Manchmal geht es schlicht um Vergeltung, wie das Beispiel eines gekündigten Mitarbeiters einer deutschen Großbäckerei zeigt, der sich an seinem ehemaligen Arbeitgeber rächen wollte. Die Motivationen reichen von finanziellem Gewinn über Industriespionage bis hin zu persönlichen Konflikten.
Der Ablauf: Von der Infektion zur Erpressung
Das Interview beschreibt detailliert, wie professionelle Hackergruppen vorgehen: Initial Access über Phishing oder Exploits, laterale Bewegung im Netzwerk, Datenexfiltration vor der Verschlüsselung (Double Extortion), Verschlüsselung der Systeme und schließlich die Lösegeldforderung in Kryptowährungen.
Was tun im Ernstfall?
Löw-Beer gibt praxisnahe Empfehlungen: Sofortige Isolierung betroffener Systeme, forensische Sicherung der Beweise, Einbindung spezialisierter Experten und — in enger Abstimmung mit Rechtsanwälten wie Knyrim Trieb — die rechtskonforme Meldung an Behörden und Betroffene gemäß DSGVO.
Warum dieses Interview wichtig ist
Die Kombination aus juristischer Expertise (Knyrim Trieb) und operativer Cybersecurity-Erfahrung (risikomonitor.com) liefert einen einzigartigen Einblick in die Realität von Cyberangriffen. Während viele Publikationen entweder nur die technische oder nur die rechtliche Seite beleuchten, verbindet dieses Interview beide Perspektiven — und macht es damit zu einer Pflichtlektüre für Geschäftsführer, IT-Verantwortliche und Datenschutzbeauftragte.
Weiterführende Links: - Chronologie einer Cyberattacke — Knyrim Trieb - DAKO-Artikel in der Manz Rechtsdatenbank (RDB) - DAKO — Datenschutz konkret (Manz Verlag) - Knyrim Trieb Rechtsanwälte - Manz Verlag
Weitere Artikel

PHP2Shell: Kritische PHP-Lücke trifft tausende Websites in Österreich und der Schweiz
CVE-2026-109618 und CVE-2026-109619 erlauben die Fernübernahme von Servern ohne Zugangsdaten. Auf unserer neuen Plattform php.risikomonitor.com können Website-Inhaber kostenlos prüfen, ob sie betroffen sind.

Kommunale IT-Sicherheit: 984 Gemeinden in Combolisten
Unsere Studie analysiert 2.086 österreichische Gemeinden: Zugangsdaten im Darknet, veraltete Software und öffentlich erreichbare Dienste.

Studie: Schatten-IT und Ransomware hängen eindeutig zusammen
Vier von fünf Schweizer Ransomware-Opfern hatten Firmenadressen in Datenlecks – im Schnitt nur jede sechste Firma.