Zum Inhalt springen
    RisikoMonitor
    Cybersecurity News

    Threat Intelligence & News

    Aktuelle Bedrohungslagen, Ransomware-Fälle, Datenleaks und Insights aus der Cybersecurity-Welt — kuratiert von unseren Analysten.

    Kommunale IT-Sicherheit: 984 Gemeinden in Combolisten
    Studie 5 Min

    Kommunale IT-Sicherheit: 984 Gemeinden in Combolisten

    Unsere Studie analysiert 2.086 österreichische Gemeinden: Zugangsdaten im Darknet, veraltete Software und öffentlich erreichbare Dienste.

    30. Oktober 2026Lesen
    Studie: Schatten-IT und Ransomware hängen eindeutig zusammen
    Studie 4 Min

    Studie: Schatten-IT und Ransomware hängen eindeutig zusammen

    Vier von fünf Schweizer Ransomware-Opfern hatten Firmenadressen in Datenlecks – im Schnitt nur jede sechste Firma.
    12. Oktober 2026Lesen
    FBI warnt vor FortiBleed: 82.236 FortiGate-Firewalls in Europa offen erreichbar
    Lagebild 4 Min

    FBI warnt vor FortiBleed: 82.236 FortiGate-Firewalls in Europa offen erreichbar

    Nach der FBI-Warnung zu FortiBleed: In Österreich sind 6.203 Firewall-Oberflächen offen erreichbar.

    9. Oktober 2026Lesen
    Rund 312.000 ProFTPD-Server stehen in der EU offen im Netz
    Lagebild 4 Min

    Rund 312.000 ProFTPD-Server stehen in der EU offen im Netz

    Nach den kritischen Lücken vom Juli 2026 meldet kein System mit lesbarer Version den aktuellen Stand.

    9. Oktober 2026Lesen
    3,69 Millionen Leak-Funde: Was die Schweizer Darknet-Exposure-Studie zeigt
    Studie 4 Min
    3,69 Millionen Leak-Funde: Was die Schweizer Darknet-Exposure-Studie zeigt

    204.338 .ch-Domains, Klartext-Passwörter und wiederkehrende Plattform-Leaks: warum ein Fund nicht mit einem Firmenhack gleichzusetzen ist.

    7. Oktober 2026Lesen
    21 Branchen im Vergleich: Warum externe Sicherheitsnoten Kontext brauchen
    Studie 4 Min

    21 Branchen im Vergleich: Warum externe Sicherheitsnoten Kontext brauchen

    Die Studie vergleicht 374.697 Schweizer Domains in sechs Dimensionen. Besonders der Bankenbefund zeigt die Grenzen pauschaler Rankings.

    7. Oktober 2026Lesen
    WP2Shell: 15.938 Websites in Österreich, 13.185 in der Schweiz auf den betroffenen WordPress-Zweigen
    Analyse 14 Min

    WP2Shell: 15.938 Websites in Österreich, 13.185 in der Schweiz auf den betroffenen WordPress-Zweigen

    Die schwerste WordPress-Kernlücke seit fast einem Jahrzehnt, der Update-Stand im Ländervergleich aus einer Vollerhebung von 463.382 Websites und was daraus haftungs-, aufsichts- und datenschutzrechtlich folgt.

    14. September 2026Lesen
    Schatten-IT in Österreich: 1,3 Millionen Firmen-Mail-Treffer in Datenlecks
    Studie 6 Min

    Schatten-IT in Österreich: 1,3 Millionen Firmen-Mail-Treffer in Datenlecks

    Eine gemeinsame Studie von EY Österreich und Risikomonitor zeigt die Lücke zwischen offiziell verwalteter IT und tatsächlich genutzten Anwendungen – sowie Risiken durch 16,7 Millionen Subdomains und mehr als 806.000 ungenutzte Domains.

    10. September 2026Lesen
    Rhysida: Die Gruppe hinter dem Berlin-Hack und was sie für Österreich bedeutet
    Threat Intelligence 11 Min

    Rhysida: Die Gruppe hinter dem Berlin-Hack und was sie für Österreich bedeutet

    Ein einziges österreichisches Opfer in drei Jahren, aber ein Zielprofil, das genau auf Länder, Gemeinden, Spitäler und den Mittelstand passt. Eine Einordnung drei Wochen vor dem NISG 2026.

    10. September 2026Lesen
    Rhysida: Die Gruppe hinter dem Berlin-Hack und was sie für die Schweiz bedeutet
    Threat Intelligence 11 Min

    Rhysida: Die Gruppe hinter dem Berlin-Hack und was sie für die Schweiz bedeutet

    Rund 290 Opfer in 40 Ländern, eine deutsche Landesverwaltung im Darknet und bisher nur zwei nachweislich Schweizer Unternehmen auf der Opferliste. Warum das keine Entwarnung ist.

    10. September 2026Lesen
    AI Unchained – wie LLMs ausbrechen und zurückkehren
    Compliance 3 Min

    AI Unchained – wie LLMs ausbrechen und zurückkehren

    Drei Labore, ein Prüfdienstleister, eine offene Tür: Was 2026 wirklich passiert ist – und warum nicht die Sandbox das Loch war, sondern die Firewall.

    7. September 2026Lesen
    Das Krypto-Land und seine Lecks: 14.151 Schweizer Konten, und 12.397 davon sind ein Firmenproblem
    Studie 7 Min

    Das Krypto-Land und seine Lecks: 14.151 Schweizer Konten, und 12.397 davon sind ein Firmenproblem

    88 Prozent der in Krypto-Datenlecks auftauchenden Schweizer Konten tragen eine Firmen- oder Organisationsdomain. Aus privater Krypto-Leidenschaft wird damit ein Schatten-IT- und Compliance-Risiko der Arbeitgeber.

    28. August 2026Lesen
    Rapid ist beliebter als Sex
    Studie 8 Min

    Rapid ist beliebter als Sex

    Was knapp zwei Millionen geleakte Passwörter aus dem Darknet über Österreich verraten: Der Lieblingsverein schlägt die Erotik – und sogar den Landesnamen.

    25. August 2026Lesen
    Das Awareness-Jahrzehnt und sein Ergebnis: Warum das Passwort Angriffsvektor Nr. 1 bleibt
    Fachbeitrag 6 Min

    Das Awareness-Jahrzehnt und sein Ergebnis: Warum das Passwort Angriffsvektor Nr. 1 bleibt

    Zehn Jahre Aufklärung, kaum messbare Wirkung: Eine Vollerhebung von 1,88 Millionen Klartext-Passwörtern zeigt, warum nur strukturelle Massnahmen – Blocklists, Passwort-Manager, Passkeys, MFA – wirken.

    22. August 2026Lesen
    Darknet statt Darkroom: das geheime Liebesleben der Schweiz
    Studie 3 Min

    Darknet statt Darkroom: das geheime Liebesleben der Schweiz

    15.839 .ch-Domains stehen in der Datenbank mindestens einer Dating- oder Adult-Plattform – 7,8 % aller in Datenlecks auftauchenden .ch-Domains. Für Unternehmen ist das kein Sittenthema, sondern ein Erpressungsrisiko.

    21. August 2026Lesen
    Backup und Notfallplan: Was im Ernstfall wirklich zählt
    Cybersecurity 5 Min

    Backup und Notfallplan: Was im Ernstfall wirklich zählt

    3-2-1-1, Unveränderlichkeit, getestete Wiederherstellung und ein Notfallplan, der offline verfügbar ist – die Bausteine, die über Tage oder Wochen Ausfall entscheiden.

    18. August 2026Lesen
    Kanzleien und Treuhänder im Visier: Wenn Berufsgeheimnisse erpressbar werden
    Ransomware 3 Min

    Kanzleien und Treuhänder im Visier: Wenn Berufsgeheimnisse erpressbar werden

    Anwaltskanzleien, Steuerberater und Treuhandbüros sind bevorzugte Ziele – weil die erbeuteten Daten nicht ihnen gehören, sondern ihren Mandanten.

    11. August 2026Lesen
    Ransomware im Bildungssektor: Schulen und Hochschulen im Visier
    Ransomware 3 Min

    Ransomware im Bildungssektor: Schulen und Hochschulen im Visier

    Offene Netze, viele Nutzerkonten, wenig Budget: Warum Bildungseinrichtungen zu den am häufigsten getroffenen Sektoren gehören – und was kurzfristig hilft.

    4. August 2026Lesen
    Ransomware trifft Verwaltungen: Warum Kommunen so verwundbar sind
    Ransomware 3 Min

    Ransomware trifft Verwaltungen: Warum Kommunen so verwundbar sind

    Bürgerdienste offline, Register nicht erreichbar, Wochen im Notbetrieb: Was die Angriffsmuster auf öffentliche Verwaltungen im Jahr 2026 gemeinsam haben.

    28. Juli 2026Lesen
    Was ist WireGuard? Modernes VPN im Vergleich zu IPsec und OpenVPN
    Cybersecurity 4 Min

    Was ist WireGuard? Modernes VPN im Vergleich zu IPsec und OpenVPN

    Rund 4.000 Zeilen Code statt hunderttausender: Wie WireGuard funktioniert, wo die Stärken liegen – und was es bewusst nicht kann.

    21. Juli 2026Lesen
    Was ist SSH – und wie sichert man es richtig ab?
    Cybersecurity 5 Min

    Was ist SSH – und wie sichert man es richtig ab?

    SSH ist der Generalschlüssel zur Serverlandschaft. Wie das Protokoll funktioniert, welche Fehler Angreifer ausnutzen und welche Konfiguration sich in der Praxis bewährt.

    14. Juli 2026Lesen
    Was ist MFA? Und warum SMS-Codes nicht mehr genügen
    Cybersecurity 5 Min

    Was ist MFA? Und warum SMS-Codes nicht mehr genügen

    Multi-Faktor-Authentifizierung erklärt: Faktoren, Angriffe wie MFA-Fatigue und Adversary-in-the-Middle – und warum FIDO2 der einzige phishing-resistente Weg ist.

    7. Juli 2026Lesen
    Was ist XDR? Der Unterschied zu EDR, SIEM und SOAR
    Cybersecurity 4 Min

    Was ist XDR? Der Unterschied zu EDR, SIEM und SOAR

    XDR verspricht die Zusammenführung aller Sicherheitssignale. Was hinter dem Begriff steckt, wo der echte Mehrwert liegt und wann ein SIEM die bessere Wahl ist.

    30. Juni 2026Lesen
    Was ist EDR? Endpoint Detection and Response einfach erklärt
    Cybersecurity 4 Min

    Was ist EDR? Endpoint Detection and Response einfach erklärt

    Warum klassischer Virenschutz gegen moderne Angriffe nicht mehr reicht, was EDR wirklich leistet – und woran Einführungen in der Praxis scheitern.

    23. Juni 2026Lesen
    Was ist Zero Trust? Das Prinzip hinter moderner Netzwerksicherheit
    Cybersecurity 5 Min

    Was ist Zero Trust? Das Prinzip hinter moderner Netzwerksicherheit

    Kein implizites Vertrauen, keine flachen Netze: Wie Zero Trust funktioniert, was NIST SP 800-207 vorgibt und wie ein realistischer Einstieg aussieht.

    16. Juni 2026Lesen
    DORA: Was der Digital Operational Resilience Act vom Finanzsektor verlangt
    Compliance 5 Min

    DORA: Was der Digital Operational Resilience Act vom Finanzsektor verlangt

    Fünf Säulen, ein Informationsregister und harte Anforderungen an IKT-Drittdienstleister – DORA kompakt erklärt für Banken, Versicherungen und ihre Zulieferer.

    9. Juni 2026Lesen
    NIS2 in der Praxis: Wer betroffen ist und was jetzt zu tun ist
    Compliance 6 Min

    NIS2 in der Praxis: Wer betroffen ist und was jetzt zu tun ist

    Anwendungsbereich, Meldefristen, Lieferkettenpflichten und Geschäftsleitungshaftung – der kompakte Überblick für Unternehmen in Österreich und der DACH-Region.

    2. Juni 2026Lesen
    Was ist Ransomware? Ablauf, Schäden und Hilfe im Ernstfall
    Ransomware 9 Min

    Was ist Ransomware? Ablauf, Schäden und Hilfe im Ernstfall

    Der komplette Leitfaden: Wie Ransomware-Angriffe ablaufen, was Double Extortion bedeutet, welche Meldepflichten in Österreich und der Schweiz gelten – und was in den ersten 24 Stunden zu tun ist.

    26. Mai 2026Lesen
    Darknet statt Darkroom: das geheime Liebesleben Österreichs
    Studie 3 Min

    Darknet statt Darkroom: das geheime Liebesleben Österreichs

    93.308 österreichische Firmen-Mailadressen — jede zwölfte des Landes — stehen in der Datenbank einer Dating- oder Adult-Plattform. Für Unternehmen ist das kein Sittenthema, sondern ein Erpressungsrisiko.

    24. Mai 2026Lesen
    Ransomware Schweiz – Halbzeit Mai 2026: Drei bestätigte Fälle, vier Gruppen, ein klares Muster
    Ransomware 4 Min

    Ransomware Schweiz – Halbzeit Mai 2026: Drei bestätigte Fälle, vier Gruppen, ein klares Muster

    Bis zum 18. Mai 2026 zeigen unsere Auswertungen drei neue Schweizer Opfer – Thegentlemen, Akira und Qilin. Vollständige Fallanalyse inklusive Gruppenherkunft, Angriffsvektoren und typischer Lösegeldforderungen.

    18. Mai 2026Lesen
    Clop BitTorrent-Welle: Mehrere Petabyte Leak-Daten treffen die Schweiz
    Data Leak 5 Min

    Clop BitTorrent-Welle: Mehrere Petabyte Leak-Daten treffen die Schweiz

    Seit Ende April 2026 verteilt Clop Beute aus MOVEit, Cleo und Oracle EBS als öffentliche BitTorrent-Swarms – 1.300+ aktive Swarms, mehrere Petabyte. Direkte und indirekte Schweiz-Risiken im Detail.

    18. Mai 2026Lesen
    Akira-Welle gegen DACH-Mittelstand: VPN-Schwachstellen als Einfallstor – wie Sie sich jetzt schützen
    Ransomware 3 Min

    Akira-Welle gegen DACH-Mittelstand: VPN-Schwachstellen als Einfallstor – wie Sie sich jetzt schützen

    Im Mai 2026 verzeichnet die Akira-Ransomware-Gruppe einen massiven Anstieg an DACH-Opfern. Hauptvektor: ungepatchte SSL-VPN-Gateways. Wer jetzt nicht handelt, steht morgen im Leak-Portal.

    16. Mai 2026Lesen
    Qilin vs. DragonForce: Der Affiliate-Krieg, der DACH-Unternehmen die Lösegelder verdoppelt
    Ransomware 2 Min

    Qilin vs. DragonForce: Der Affiliate-Krieg, der DACH-Unternehmen die Lösegelder verdoppelt

    Qilin und DragonForce kämpfen um Top-Affiliates – mit absurden Profit-Splits von 90 %. Die Folge: aggressivere Angriffe, höhere Lösegelder und schnellere Veröffentlichung gestohlener Daten.

    15. Mai 2026Lesen
    LockBit 5.0: Das Comeback der zerschlagenen Marke – was DACH-Unternehmen wissen müssen
    Threat Intelligence 2 Min

    LockBit 5.0: Das Comeback der zerschlagenen Marke – was DACH-Unternehmen wissen müssen

    Nach Operation Cronos 2024 totgesagt, taucht LockBit unter dem Label '5.0' wieder auf. Die neue Infrastruktur ist anders – die Methoden sind brutaler.

    14. Mai 2026Lesen
    Lieferkettenangriffe 2026: Warum 73 % der DACH-Vorfälle über Zulieferer-Software starten
    Lieferkette 2 Min

    Lieferkettenangriffe 2026: Warum 73 % der DACH-Vorfälle über Zulieferer-Software starten

    Lieferantenmonitoring ist 2026 keine Kür mehr. Eine neue Auswertung zeigt: Drei Viertel aller größeren DACH-Cybervorfälle starten beim Zulieferer.

    13. Mai 2026Lesen
    NIS2 in Österreich: Die 24-Stunden-Meldepflicht in der Praxis – Checkliste für den Ernstfall
    Compliance 3 Min

    NIS2 in Österreich: Die 24-Stunden-Meldepflicht in der Praxis – Checkliste für den Ernstfall

    Das NISG 2024 verlangt eine Erstmeldung binnen 24 Stunden. Wer die Frist verpasst, riskiert Bußgelder bis 10 Mio. EUR oder 2 % des Konzernumsatzes.

    12. Mai 2026Lesen
    Infostealer-Boom 2026: 4,2 Mio. neue DACH-Zugangsdaten in 90 Tagen im Darknet
    Darknet 2 Min

    Infostealer-Boom 2026: 4,2 Mio. neue DACH-Zugangsdaten in 90 Tagen im Darknet

    Lumma, RedLine und neue Player wie NeedleStealer flooden die Foren mit frischen Logins. Wer sein Darknet-Monitoring nicht aktiviert, sieht den Schaden erst nach dem Ransomware-Vorfall.

    10. Mai 2026Lesen
    C-Level-Background-Checks 2026: Warum Lebenslauf-Lügen heute zum Compliance-Risiko werden
    Background Check 2 Min

    C-Level-Background-Checks 2026: Warum Lebenslauf-Lügen heute zum Compliance-Risiko werden

    Eine aktuelle DACH-Studie zeigt: 28 % aller geprüften Führungskräfte hatten gravierende Falschangaben im Lebenslauf. NIS2 und DORA machen das zur Haftungsfrage.

    8. Mai 2026Lesen
    Datenleck-Meldung an die DSB: 72 Stunden, drei Pflichtfelder – und ein häufig vergessener Schritt
    DSGVO 2 Min

    Datenleck-Meldung an die DSB: 72 Stunden, drei Pflichtfelder – und ein häufig vergessener Schritt

    Die DSGVO-Meldepflicht binnen 72 Stunden ist Standard. 2026 verfolgt die österreichische DSB die Einhaltung deutlich schärfer als noch 2024.

    6. Mai 2026Lesen
    Ransomware Q2/2026 DACH: +47 % öffentlich bestätigte Opfer – Industrie an der Spitze
    Statistik 2 Min

    Ransomware Q2/2026 DACH: +47 % öffentlich bestätigte Opfer – Industrie an der Spitze

    Frische Quartalszahlen aus unserem Darknet-Monitoring: Industrie, Gesundheit und Recht dominieren die Opferliste. Die Dunkelziffer dürfte das Drei- bis Vierfache betragen.

    4. Mai 2026Lesen
    Die erste Stunde nach dem Ransomware-Hit: Was tun – und vor allem, was lassen?
    Incident Response 2 Min

    Die erste Stunde nach dem Ransomware-Hit: Was tun – und vor allem, was lassen?

    In den ersten 60 Minuten entscheidet sich, ob der Schaden 100.000 oder 5 Mio. EUR groß wird. Sechs Regeln aus der Praxis.

    3. Mai 2026Lesen
    Was eine Fehlbesetzung 2026 wirklich kostet: bis zum 2,5-fachen Jahresgehalt
    Background-Check 6 Min

    Was eine Fehlbesetzung 2026 wirklich kostet: bis zum 2,5-fachen Jahresgehalt

    Robert Half, SHRM und IQ Partners liefern aktuelle Zahlen: 1 von 3 Managern hat schon eine Fehlbesetzung gemacht – mit Folgekosten zwischen 17.000 USD und mehreren hunderttausend Euro pro Fall.

    30. April 2026Lesen
    US-Bezirksverwaltung Adams County (Mississippi): Ransomware legt Gerichts- und Zahlungssysteme lahm
    Ransomware 4 Min

    US-Bezirksverwaltung Adams County (Mississippi): Ransomware legt Gerichts- und Zahlungssysteme lahm

    Am 17. April 2026 traf ein Ransomware-Angriff zentrale Bürgerdienste im US-Bundesstaat Mississippi. Zivilakten und Zahlungsdaten betroffen.

    30. April 2026Lesen
    April-2026-Combolist: 3,2 Milliarden kompromittierte Account-Datensätze im Umlauf
    Datenleck 5 Min

    April-2026-Combolist: 3,2 Milliarden kompromittierte Account-Datensätze im Umlauf

    Eine neue Mega-Combolist aggregiert Stealer-Logs, alte Breaches und Phishing-Daten zu einem 3,2 Mrd.-Datensatz – primär verteilt über Telegram und HIBP-Klone.

    30. April 2026Lesen
    Lebenslauf-Lügen 2026: Bis zu 50 % der Kandidaten schönen ihren CV
    Background-Check 5 Min

    Lebenslauf-Lügen 2026: Bis zu 50 % der Kandidaten schönen ihren CV

    Internationale Background-Check-Anbieter melden einen Anstieg von Falschangaben bei Ausbildung, Berufserfahrung und Sprachkenntnissen. Besonders kritisch: gefälschte IT-Zertifikate.

    29. April 2026Lesen
    AuraStealer: 48 C2-Domains, Verbreitung über TikTok-Tutorials
    Infostealer 4 Min

    AuraStealer: 48 C2-Domains, Verbreitung über TikTok-Tutorials

    ProbablyPwned analysiert AuraStealer – ein neuer russischsprachiger Infostealer, der über TikTok-Videos mit angeblichen Software-Tutorials verteilt wird.

    29. April 2026Lesen
    Insider-Threats auf C-Level: Wenn der Schaden vom eigenen Vorstand ausgeht
    Insider-Risk 5 Min

    Insider-Threats auf C-Level: Wenn der Schaden vom eigenen Vorstand ausgeht

    Ponemon und Verizon DBIR 2026 zeigen: 23 % aller Datenabflüsse haben einen internen Auslöser, davon ein wachsender Anteil mit Privileg-Missbrauch durch Top-Management.

    28. April 2026Lesen
    OtterCookie auf npm: Cluster bösartiger Pakete zwischen 6. und 9. April 2026
    Supply-Chain 4 Min

    OtterCookie auf npm: Cluster bösartiger Pakete zwischen 6. und 9. April 2026

    Panther identifiziert dutzende verschleierter npm-Pakete von Wegwerf-Accounts mit OtterCookie-Infostealer-Varianten.

    28. April 2026Lesen
    Anubis erpresst Brockton Hospital: Ambulanzen umgeleitet, eine Woche Frist
    Ransomware 5 Min

    Anubis erpresst Brockton Hospital: Ambulanzen umgeleitet, eine Woche Frist

    Signature Healthcare in Massachusetts kämpft seit Mitte April 2026 mit einem Ransomware-Vorfall. Die Gruppe Anubis bekennt sich und stellt eine 7-Tages-Frist.

    27. April 2026Lesen
    Storm Stealer: Neue Malware entschlüsselt gestohlene Credentials beim Angreifer
    Infostealer 4 Min

    Storm Stealer: Neue Malware entschlüsselt gestohlene Credentials beim Angreifer

    Varonis-Forscher entdecken einen Infostealer, der verschlüsselte Browser-Credentials einfach an den C2 schickt – Entschlüsselung erfolgt remote.

    27. April 2026Lesen
    Real-Time-OSINT 2026: Wie Multi-Signal-Monitoring Krisen Stunden früher erkennt
    OSINT 5 Min

    Real-Time-OSINT 2026: Wie Multi-Signal-Monitoring Krisen Stunden früher erkennt

    Project OSINT analysiert die Lehren aus den Iran-Luftschlägen vom 28. Februar 2026 – und zeigt, warum Single-Source-OSINT 2026 strukturell unterlegen ist.

    27. April 2026Lesen
    ENISA macht Hacking-Banden für massiven EU-Datenleak verantwortlich
    Datenleck 4 Min

    ENISA macht Hacking-Banden für massiven EU-Datenleak verantwortlich

    Die EU-Cybersicherheitsbehörde ENISA attribuiert einen umfangreichen Datenabfluss aus mehreren Mitgliedsstaaten an organisierte cyberkriminelle Gruppen.

    27. April 2026Lesen
    Wochenreport: Qilin und DragonForce dominieren April 2026 mit 21 % aller Ransomware-Opfer
    Ransomware 4 Min

    Wochenreport: Qilin und DragonForce dominieren April 2026 mit 21 % aller Ransomware-Opfer

    Ransom-DB zählt 185 Opfer in einer Woche – +5,7 % gegenüber Vorwoche. USA bleiben mit 46 % primäres Ziel, Healthcare und Energie führend.

    26. April 2026Lesen
    Needle Stealer: Manipulierte Trading-Website kapert Browser und Krypto-Wallets
    Infostealer 4 Min

    Needle Stealer: Manipulierte Trading-Website kapert Browser und Krypto-Wallets

    Malwarebytes dokumentiert eine Kampagne, die über eine professionell wirkende Trading-Plattform den Infostealer 'Needle' verteilt – inkl. Browser-Hijacking.

    26. April 2026Lesen
    NWHStealer: Gefälschte ProtonVPN-Seiten und Gaming-Mods verteilen Windows-Infostealer
    Infostealer 4 Min

    NWHStealer: Gefälschte ProtonVPN-Seiten und Gaming-Mods verteilen Windows-Infostealer

    Malwarebytes meldet mehrere Kampagnen mit unterschiedlichen Ködern (VPN, Hardware-Tools, Spiele-Mods), die alle denselben Infostealer 'NWHStealer' droppen.

    26. April 2026Lesen
    Fake-PDF-Tools: Trojanisierte Reader und Konverter über Google Ads im Umlauf
    Malvertising 4 Min

    Fake-PDF-Tools: Trojanisierte Reader und Konverter über Google Ads im Umlauf

    ProArch warnt vor einer Welle gefälschter PDF-Tools (OneStart, ManualReaderPro, PDFFlex), die über Suchmaschinen-Werbung und SEO-Poisoning verteilt werden.

    26. April 2026Lesen
    OSINT Navigator öffentlich: 7.500+ Tools für digitale Ermittlungen suchbar
    OSINT 4 Min

    OSINT Navigator öffentlich: 7.500+ Tools für digitale Ermittlungen suchbar

    Indicator Media veröffentlicht den OSINT Navigator – eine durchsuchbare Datenbank mit über 7.500 Tools für investigative Recherche, Forensik und Bedrohungsanalyse.

    26. April 2026Lesen
    Darknet: 8,3 Mio. anonyme Polizei-Hinweise (USA/Kanada) zum Verkauf angeboten
    Darknet 4 Min

    Darknet: 8,3 Mio. anonyme Polizei-Hinweise (USA/Kanada) zum Verkauf angeboten

    Auf einem Forum-Mirror taucht eine Datenbank mit anonymen Hinweisen aus P3 Global / CrimeStoppers auf – inkl. Namen von Tippgebern und Verdächtigen.

    25. April 2026Lesen
    Infutor/Verisk: 676 Mio. US-Sozialversicherungsnummern in offener Elasticsearch-DB
    Datenleck 5 Min

    Infutor/Verisk: 676 Mio. US-Sozialversicherungsnummern in offener Elasticsearch-DB

    Eine 91,7 GB große Elasticsearch-Datenbank ohne Passwortschutz exponierte Verbraucherdatensätze des Datenbrokers Infutor (Verisk).

    25. April 2026Lesen
    Frankreich: Immobilien-Plattform Ledil.immo verliert 6.700 Nutzerdatensätze an Threat Actor 888
    Datenleck 3 Min

    Frankreich: Immobilien-Plattform Ledil.immo verliert 6.700 Nutzerdatensätze an Threat Actor 888

    Dark Web Informer dokumentiert einen vollständigen Datenbank-Dump des französischen Immobilien-Netzwerks Ledil.immo am 21. April 2026.

    25. April 2026Lesen
    Massenwiderruf: D-Trust und SwissSign tauschen zehntausende TLS- und S/MIME-Zertifikate
    Schwachstelle 5 Min

    Massenwiderruf: D-Trust und SwissSign tauschen zehntausende TLS- und S/MIME-Zertifikate

    Über Ostern 2026 zog D-Trust 57.565 TLS-Zertifikate aus dem Verkehr; SwissSign folgte am 22. April mit Persona-Sphere-Widerrufen. DACH-IT-Abteilungen unter Zeitdruck.

    25. April 2026Lesen
    Change Healthcare: Endgültige Bilanz – 192 Mio. Patientendatensätze, 3,1 Mrd. USD Schaden
    Hack 5 Min

    Change Healthcare: Endgültige Bilanz – 192 Mio. Patientendatensätze, 3,1 Mrd. USD Schaden

    Die UnitedHealth-Tochter veröffentlichte 2026 die abschließende Schadensbilanz des ALPHV/BlackCat-Angriffs. Es ist der größte Healthcare-Breach der US-Geschichte.

    22. April 2026Lesen
    Vercel-Breach: Wie ein Roblox-Cheat über OAuth-Missbrauch zum 2-Mio-Dollar-Datendiebstahl führte
    Hack 6 Min

    Vercel-Breach: Wie ein Roblox-Cheat über OAuth-Missbrauch zum 2-Mio-Dollar-Datendiebstahl führte

    Die Cloud-Plattform hinter Next.js bestätigte einen Vorfall, der über eine Drittanbieter-AI-Integration und kompromittierte OAuth-Tokens Kundencredentials offenlegte. Der Einstieg: ein Game-Cheat-Download.

    21. April 2026Lesen
    Qilin-Welle in UK: Kanzlei Atkinson Ritson Solicitors auf Leak-Site
    Ransomware 3 Min

    Qilin-Welle in UK: Kanzlei Atkinson Ritson Solicitors auf Leak-Site

    Die britische Kanzlei wurde am 21. April 2026 als Opfer der Qilin-Gruppe gelistet – Teil einer breiten Welle gegen Legal- und Notariats-Unternehmen.

    21. April 2026Lesen
    Al Sulaiti Law Firm: Mandantendaten in Darknet-Leak gelistet
    Datenleck 3 Min

    Al Sulaiti Law Firm: Mandantendaten in Darknet-Leak gelistet

    Die katarische Großkanzlei taucht in einem aktuellen Leak-Index auf. Drahtzieher und Umfang sind noch in Klärung – die Region rückt zunehmend ins Visier.

    21. April 2026Lesen
    Lumma Stealer: Comeback nach Microsoft-Takedown – 1,2 Mio. neue Opferlogs in Q1 2026
    Infostealer 5 Min

    Lumma Stealer: Comeback nach Microsoft-Takedown – 1,2 Mio. neue Opferlogs in Q1 2026

    Trotz der koordinierten Disruption von Microsoft und DOJ ist Lumma Stealer 2026 wieder die Nr. 1 unter den Infostealern. Die Logs landen primär in russisch- und chinesischsprachigen Telegram-Marktplätzen.

    20. April 2026Lesen
    Lapsus$ stiehlt 4 TB bei AI-Recruiting-Startup Mercor – inkl. Identitätsverifikationen
    Datenleck 5 Min

    Lapsus$ stiehlt 4 TB bei AI-Recruiting-Startup Mercor – inkl. Identitätsverifikationen

    Das mit 10 Mrd. USD bewertete Startup, das u.a. für OpenAI und Anthropic Experten rekrutiert, bestätigt den Diebstahl von Source Code, Nutzerdatenbanken, Video-Interviews und Ausweisdokumenten.

    20. April 2026Lesen
    BreachForums-Welle 4: FBI beschlagnahmt erneut – und die Szene migriert nach Telegram
    Darknet 5 Min

    BreachForums-Welle 4: FBI beschlagnahmt erneut – und die Szene migriert nach Telegram

    Mit der vierten Beschlagnahme der BreachForums-Domain in zwei Jahren bestätigt sich ein Trend: Der klassische Datenleck-Forum-Markt fragmentiert in Telegram-Channels und Tor-Mirrors.

    18. April 2026Lesen
    Autovista bestätigt Ransomware-Angriff – Daten-Services für Autohäuser ausgefallen
    Ransomware 4 Min

    Autovista bestätigt Ransomware-Angriff – Daten-Services für Autohäuser ausgefallen

    Der europaweite Anbieter für Fahrzeugbewertungen und Marktdaten musste zentrale Plattformen abschalten. Versicherer, Leasinggeber und Händler sind betroffen.

    18. April 2026Lesen
    OSINT 2026: Wie sich Open-Source-Recherche durch KI-Pipelines verändert
    OSINT 7 Min

    OSINT 2026: Wie sich Open-Source-Recherche durch KI-Pipelines verändert

    Von Bellingcat bis Compliance-Teams: KI-gestützte Aggregation von Social Media, Satellitenbildern und Leak-Daten ist 2026 zum Standard-Werkzeug für Investigative Recherche geworden.

    16. April 2026Lesen
    Anubis legt Brockton Hospital lahm – zwei Wochen Notbetrieb mit Papier
    Ransomware 5 Min

    Anubis legt Brockton Hospital lahm – zwei Wochen Notbetrieb mit Papier

    Signature Healthcare bestätigt den Ransomware-Angriff vom 6. April. Krebs-OPs wurden verschoben, Rettungswagen umgeleitet. Anubis fordert Lösegeld binnen 7 Tagen.

    15. April 2026Lesen
    Rocky Mountain Care: Qilin bekennt sich zu Angriff auf Pflegedienstleister
    Ransomware 4 Min

    Rocky Mountain Care: Qilin bekennt sich zu Angriff auf Pflegedienstleister

    Der Pflegedienstleister aus Utah bestätigt unbefugten Netzwerkzugriff – nachdem Qilin den Vorfall bereits im Februar im Darknet gelistet hatte.

    15. April 2026Lesen
    Fake-CVs durch KI: Warum Background Checks 2026 zur Pflicht im Recruiting werden
    Background Check 6 Min

    Fake-CVs durch KI: Warum Background Checks 2026 zur Pflicht im Recruiting werden

    Generative KI produziert in Sekunden plausible Lebensläufe inklusive LinkedIn-Profile, Referenzen und sogar Deepfake-Video-Interviews. HR-Abteilungen brauchen 2026 systematische Verifikation.

    14. April 2026Lesen
    Threat-Intel-Profil: Wer steckt hinter der Anubis-Ransomware?
    Threat Intel 7 Min

    Threat-Intel-Profil: Wer steckt hinter der Anubis-Ransomware?

    Anubis tauchte Ende 2025 auf, operiert als RaaS, attackiert bevorzugt Healthcare und Education und nutzt eine eigene Datenleak-Site mit Countdown. Wir analysieren TTPs und IoCs.

    14. April 2026Lesen
    Spring Lake Park Schools: Ransomware legt Schul-IT lahm
    Ransomware 3 Min

    Spring Lake Park Schools: Ransomware legt Schul-IT lahm

    Der Schulbezirk in Minnesota muss zentrale Systeme abschalten. Lerninhalte, Notenverwaltung und Kommunikation sind ausgefallen.

    13. April 2026Lesen
    INC Ransom: Welle gegen kommunale Verwaltungen und Mittelstand im April
    Threat Intel 5 Min

    INC Ransom: Welle gegen kommunale Verwaltungen und Mittelstand im April

    Allein in den ersten zwei Aprilwochen listet INC Ransom über 30 neue Opfer – darunter eine US-County-Verwaltung und mehrere AU-Dienstleister. Das Muster ist klar.

    13. April 2026Lesen
    Snowflake-Nachbeben 2026: Wie ein Infostealer-Log 165 Konzerne ins Wanken brachte
    Hack 5 Min

    Snowflake-Nachbeben 2026: Wie ein Infostealer-Log 165 Konzerne ins Wanken brachte

    Zwei Jahre nach den initialen Snowflake-Breaches landen 2026 immer noch neue Datensätze von Ticketmaster, AT&T, Santander & Co. auf Leak-Sites – und neue regulatorische Strafen folgen.

    12. April 2026Lesen
    Bitcoin-Forensik: Wer ist Satoshi Nakamoto? – Eine interdisziplinäre OSINT-Analyse
    Analyse 45 Min

    Bitcoin-Forensik: Wer ist Satoshi Nakamoto? – Eine interdisziplinäre OSINT-Analyse

    Die New York Times identifizierte Adam Back als Satoshi Nakamoto. Diese forensische Gegenanalyse untersucht IP-Korrelationen, Breach-Daten, Code-Forensik und PDF-Metadaten – und kommt zu einem differenzierteren Ergebnis.

    12. April 2026Lesen
    Signature Healthcare: Was zwei Wochen Notbetrieb wirklich bedeuten
    Cybersecurity 5 Min

    Signature Healthcare: Was zwei Wochen Notbetrieb wirklich bedeuten

    Hinter dem Anubis-Angriff steht mehr als ein Schlagzeilen-Vorfall: verschobene OPs, Burnout im Personal, juristische Folgen. Eine Einordnung aus der Praxis.

    11. April 2026Lesen
    RedLine 2.0: Operation Magnus reicht nicht – Nachfolger fluten den MaaS-Markt
    Infostealer 5 Min

    RedLine 2.0: Operation Magnus reicht nicht – Nachfolger fluten den MaaS-Markt

    Trotz der internationalen Zerschlagung von RedLine und META Stealer Ende 2024 dominieren 2026 vier neue Forks den Markt – inklusive einer Variante mit eingebauter Discord-Webhook-Exfiltration.

    10. April 2026Lesen
    LiteLLM-Supply-Chain-Angriff: Wie ein AI-Proxy zum Einfallstor wurde
    Cybersecurity 5 Min

    LiteLLM-Supply-Chain-Angriff: Wie ein AI-Proxy zum Einfallstor wurde

    Ein manipuliertes LiteLLM-Setup gilt als Auslöser mehrerer großer 2026er Breaches. Die Lehre: AI-Middleware ist neue kritische Infrastruktur – und wird wie eine solche behandelt werden müssen.

    10. April 2026Lesen
    Österreich: ID-Austria-Phishing – 500.000 Euro Schaden in wenigen Wochen
    Phishing 4 Min

    Österreich: ID-Austria-Phishing – 500.000 Euro Schaden in wenigen Wochen

    Das Bundeskriminalamt warnt vor einer hochprofessionellen Phishing-Kampagne, die den Ablauf digitaler ID-Austria-Zertifikate ausnutzt. Knapp 100 Opfer haben bereits Verluste gemeldet.

    9. April 2026Lesen
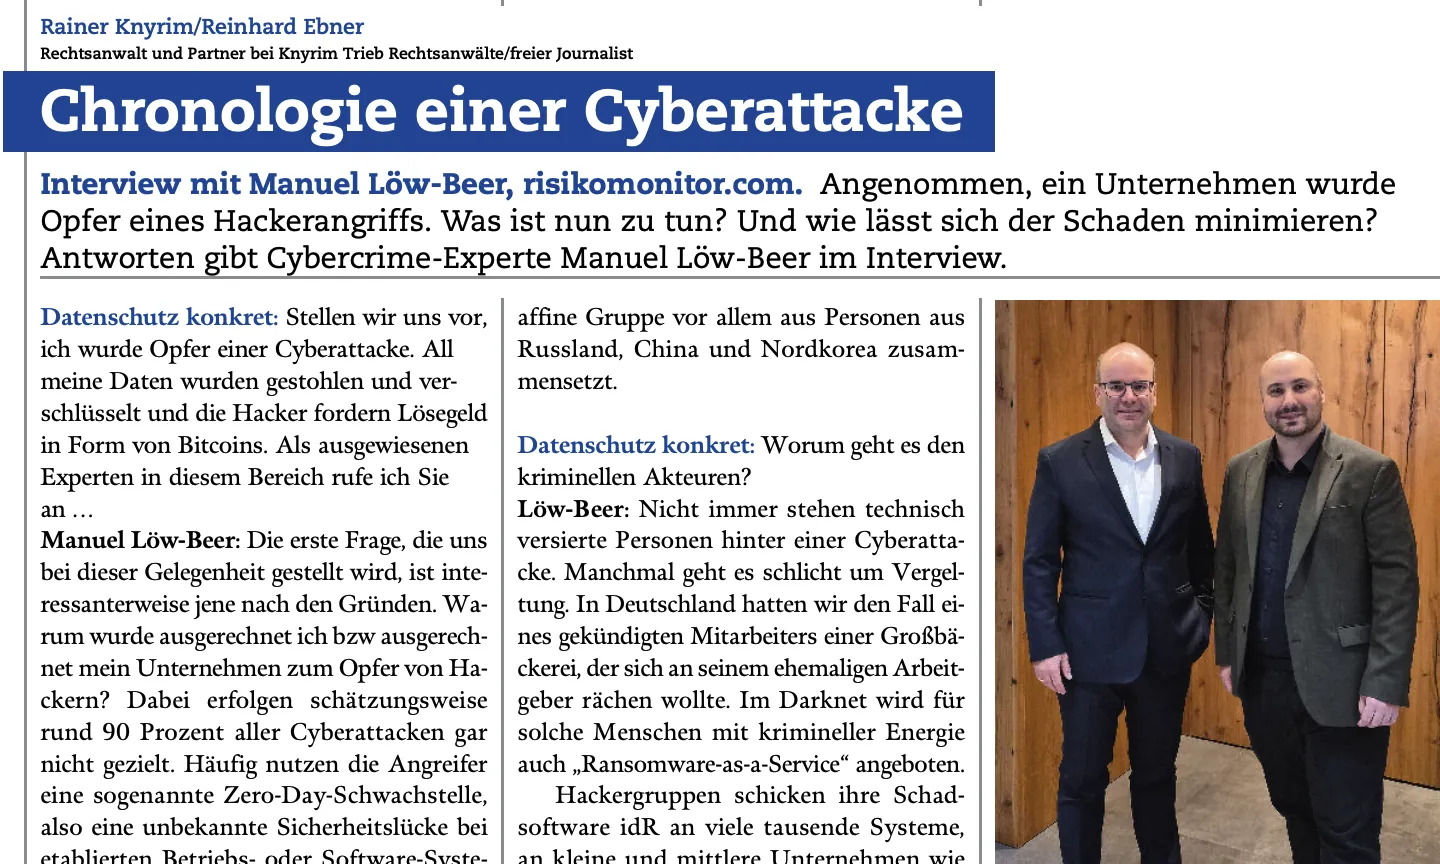
    Chronologie einer Cyberattacke — Interview in der DAKO (Manz Verlag)
    Interview 8 Min

    Chronologie einer Cyberattacke — Interview in der DAKO (Manz Verlag)

    Chefredakteur Dr. Rainer Knyrim und Journalist Reinhard Ebner interviewen Cybersecurity- und Darknet-Experten Manuel Löw-Beer in der Fachzeitschrift DAKO über den Ablauf eines Cyberangriffs — von der Erstinfektion bis zur Lösegeldforderung.

    9. April 2026Lesen
    Akira-Welle in DACH: Cisco-VPN-Schwachstelle CVE-2024-20481 bleibt 2026 Top-Einstieg
    Ransomware 5 Min

    Akira-Welle in DACH: Cisco-VPN-Schwachstelle CVE-2024-20481 bleibt 2026 Top-Einstieg

    Akira ist 2026 die opferreichste Ransomware-Gruppe im deutschsprachigen Raum. Hauptursache: ungepatchte Cisco ASA/FTD-Geräte mit aktiviertem Password-Spray-Schutz, der nie aktiviert wurde.

    8. April 2026Lesen
    Österreich: Cyberangriff auf Marktgemeinde Langenzersdorf legt Verwaltung wochenlang lahm
    Cybercrime 5 Min

    Österreich: Cyberangriff auf Marktgemeinde Langenzersdorf legt Verwaltung wochenlang lahm

    Die niederösterreichische Gemeinde im Bezirk Korneuburg musste IT-Systeme komplett abschalten. Sommer-Events wurden abgesagt, der finanzielle Schaden ist beträchtlich.

    8. April 2026Lesen
    Cybersecurity Studie Schweiz 2026: 3,3 Mio. Domains analysiert — kritische Schwachstellen im Ökosystem
    Studie 12 Min

    Cybersecurity Studie Schweiz 2026: 3,3 Mio. Domains analysiert — kritische Schwachstellen im Ökosystem

    Die umfassendste Analyse der Schweizer .ch-Domainlandschaft: Marktkonzentration, Infrastrukturverteilung, CMS-Abhängigkeiten, CVE-Exposition und Barrierefreiheit — basierend auf 3.306.952 aktiven Domains.

    8. April 2026Lesen
    Deutschland: 97 % der Stadtwerke sehen Cyberangriffe als größte Bedrohung der Versorgungssicherheit
    KRITIS 5 Min

    Deutschland: 97 % der Stadtwerke sehen Cyberangriffe als größte Bedrohung der Versorgungssicherheit

    Eine Thüga-Umfrage unter 150 Stadtwerken zeigt: Cyberrisiken haben physische Bedrohungen klar überholt. Strom-, Gas- und Wasserversorger sehen sich operativ und finanziell stark belastet.

    7. April 2026Lesen
    Die Work-Life-Balance der Cyberkriminellen: Wann Ransomware-Gruppen zuschlagen
    Ransomware 7 Min

    Die Work-Life-Balance der Cyberkriminellen: Wann Ransomware-Gruppen zuschlagen

    Eine Analyse der Aktivitätsmuster von Ransomware-Gruppen zeigt: Über 53 % aller Angriffe erfolgen an Wochenenden oder Feiertagen – genau dann, wenn IT-Teams unterbesetzt sind.

    7. April 2026Lesen
    MSN/Kurier: Großangriff auf Telekom- und Internet-Infrastruktur
    Medienbericht 3 Min

    MSN/Kurier: Großangriff auf Telekom- und Internet-Infrastruktur

    Risikomonitor und EY identifizieren weltweit über 44.000 kompromittierte Systeme einer großangelegten Botnetz-Kampagne — rund 60 Systeme in Österreich betroffen. GF Manuel Löw-Beer warnt vor automatisierten Angriffen auf Telekom- und Internet-Infrastruktur.

    6. April 2026Lesen
    Telegram als das neue Darknet: Wie 2026 Cybercrime-Marktplätze in den Messenger wandern
    Darknet 6 Min

    Telegram als das neue Darknet: Wie 2026 Cybercrime-Marktplätze in den Messenger wandern

    Stealer-Logs, Initial-Access-Broker, RaaS-Affiliate-Recruiting, Fake-Shop-Toolkits – immer mehr läuft 2026 über Telegram-Channels statt über klassische Tor-Foren. Was bedeutet das für Defender?

    5. April 2026Lesen
    Wien: Donau Zentrum warnt Kunden nach Hackerangriff – Datenbank kompromittiert
    Datenleck 4 Min

    Wien: Donau Zentrum warnt Kunden nach Hackerangriff – Datenbank kompromittiert

    Eines der größten Einkaufszentren Österreichs informiert Kunden über einen unbefugten Zugriff auf eine Marketing-Datenbank. Betroffen sind Kontaktdaten und Kundenpräferenzen.

    5. April 2026Lesen
    Cyberangriffe auf den Gesundheitssektor: LAPSUS$ attackiert AstraZeneca, The Gentlemen trifft österreichisches Diagnostiklabor
    Ransomware 8 Min

    Cyberangriffe auf den Gesundheitssektor: LAPSUS$ attackiert AstraZeneca, The Gentlemen trifft österreichisches Diagnostiklabor

    Zwei schwerwiegende Cyberangriffe erschüttern den Gesundheitssektor: Pharma-Riese AstraZeneca und das österreichische Diagnostiklabor 'Das Labor' aus Villach im Visier internationaler Hackergruppen.

    5. April 2026Lesen
    Kurier: Viele Firmen jeden Tag mit Ransomware-Angriffen konfrontiert
    Ransomware 6 Min

    Kurier: Viele Firmen jeden Tag mit Ransomware-Angriffen konfrontiert

    Laut Deloitte-Studie sind 28% der österreichischen Unternehmen täglich mit Ransomware konfrontiert. RisikoMonitor-GF Manuel Löw-Beer erklärt die Arbeitsweise der Banden und warum professionelle Verhandlungsführung entscheidend ist.

    1. April 2026Lesen
    Qilin-Ransomware attackiert Die Linke: 1,5 Terabyte Daten gestohlen
    Ransomware 6 Min

    Qilin-Ransomware attackiert Die Linke: 1,5 Terabyte Daten gestohlen

    Die Ransomware-Gruppe Qilin hat die deutsche Partei Die Linke angegriffen und droht mit der Veröffentlichung von 1,5 TB interner Daten — darunter Kommunikation, Verwaltungsdaten und persönliche Informationen.

    27. März 2026Lesen
    LockBit 4.0: Neue Ransomware-Variante verschlüsselt in unter 4 Minuten
    Ransomware 5 Min

    LockBit 4.0: Neue Ransomware-Variante verschlüsselt in unter 4 Minuten

    Die neueste Version der berüchtigten LockBit-Ransomware setzt auf einen komplett überarbeiteten Verschlüsselungsalgorithmus. Sicherheitsforscher warnen: Die durchschnittliche Zeit bis zur vollständigen Verschlüsselung eines Netzwerks ist auf unter vier Minuten gesunken.

    25. März 2026Lesen
    Ransomware legt Spaniens Hafen von Vigo lahm — Frachtverkehr auf Handbetrieb
    Ransomware 5 Min

    Ransomware legt Spaniens Hafen von Vigo lahm — Frachtverkehr auf Handbetrieb

    Ein Ransomware-Angriff hat den Betrieb am Hafen von Vigo, einem der größten Fischereihäfen Europas, massiv gestört. Teile des Netzwerks mussten getrennt und Frachprozesse manuell abgewickelt werden.

    25. März 2026Lesen
    Massives Datenleak: 2,3 Mio. Kundendaten eines österreichischen Energieversorgers im Darknet
    Datenleak 4 Min

    Massives Datenleak: 2,3 Mio. Kundendaten eines österreichischen Energieversorgers im Darknet

    Ein bislang unbekannter Threat Actor hat einen Datensatz mit über 2,3 Millionen Kundendatensätzen eines großen österreichischen Energieversorgers in einem Darknet-Forum zum Verkauf angeboten.

    22. März 2026Lesen
    Michelin: Ransomware-Angriff trifft Reifenhersteller — Produktion beeinträchtigt
    Ransomware 4 Min

    Michelin: Ransomware-Angriff trifft Reifenhersteller — Produktion beeinträchtigt

    Der französische Reifenhersteller Michelin wurde im März 2026 Opfer eines Ransomware-Angriffs. Mehrere Produktionsstandorte waren betroffen, die Lieferkette wurde gestört.

    20. März 2026Lesen
    Lumma Stealer: Infostealer-Kampagne zielt auf DACH-Unternehmen via gefälschte Bewerbungs-PDFs
    Infostealer 6 Min

    Lumma Stealer: Infostealer-Kampagne zielt auf DACH-Unternehmen via gefälschte Bewerbungs-PDFs

    Eine groß angelegte Kampagne nutzt gefälschte Bewerbungsunterlagen als Köder, um den Lumma Stealer auf Unternehmensrechnern zu installieren.

    18. März 2026Lesen
    Cyberangriff auf Schweizer Gemeinde Matten bei Interlaken — Dateien verschlüsselt
    Ransomware 4 Min

    Cyberangriff auf Schweizer Gemeinde Matten bei Interlaken — Dateien verschlüsselt

    Am Wochenende vom 14./15. März wurde die ICT-Infrastruktur der Gemeindeverwaltung Matten bei Interlaken angegriffen. Dateien wurden verschlüsselt, ein Datenabfluss konnte verhindert werden.

    18. März 2026Lesen
    Interlock-Ransomware nutzt Cisco-Schwachstelle als Zero-Day seit Januar aus
    Ransomware 5 Min

    Interlock-Ransomware nutzt Cisco-Schwachstelle als Zero-Day seit Januar aus

    Die Interlock-Ransomware-Gruppe nutzt eine kritische Remote-Code-Execution-Schwachstelle in Ciscos Secure Firewall Management Center als Zero-Day — und das seit Januar 2026.

    18. März 2026Lesen
    University of Hawaii: Datenleck betrifft Studierende und Mitarbeitende
    Datenleak 4 Min

    University of Hawaii: Datenleck betrifft Studierende und Mitarbeitende

    Die University of Hawaii bestätigte im März 2026 ein schwerwiegendes Datenleck. Persönliche Daten von Studierenden und Mitarbeitenden wurden kompromittiert — ein weiterer Angriff auf den Bildungssektor.

    15. März 2026Lesen
    Medusa-Ransomware legt drei Krankenhäuser in Deutschland lahm
    Ransomware 4 Min

    Medusa-Ransomware legt drei Krankenhäuser in Deutschland lahm

    Die Medusa-Ransomware-Gruppe hat gleichzeitig drei Kliniken in Nordrhein-Westfalen angegriffen. OP-Pläne mussten verschoben, Patienten umgeleitet werden.

    14. März 2026Lesen
    Stryker: Cyberangriff legt globales Medizintechnik-Netzwerk wochenlang lahm
    Ransomware 5 Min

    Stryker: Cyberangriff legt globales Medizintechnik-Netzwerk wochenlang lahm

    Der US-Medizintechnik-Riese Stryker (Jahresumsatz 22 Mrd. USD) bestätigte eine schwerwiegende Netzwerkstörung durch einen Cyberangriff. Die Produktion war wochenlang beeinträchtigt.

    11. März 2026Lesen
    Catalyst RCM: 200.000 Geräte gelöscht — größter Wiper-Angriff auf US-Gesundheitssektor
    Datenleak 5 Min

    Catalyst RCM: 200.000 Geräte gelöscht — größter Wiper-Angriff auf US-Gesundheitssektor

    Eine pro-iranische Gruppe hat mit einem einzigen gestohlenen Passwort 200.000 Geräte beim US-Gesundheitsabrechnungsdienstleister Catalyst RCM gelöscht — keine Malware, keine Ransomware, nur ein legitimes IT-Tool.

    11. März 2026Lesen
    Neu: KI-gestützte Risikopriorisierung in RisikoMonitor
    Produktnews 3 Min

    Neu: KI-gestützte Risikopriorisierung in RisikoMonitor

    RisikoMonitor setzt ab sofort KI ein, um Schwachstellen kontextbasiert zu priorisieren — nicht nur nach CVSS-Score, sondern basierend auf Ihrer individuellen Angriffsoberfläche.

    10. März 2026Lesen
    Stadtwerke Detmold: Nach Ransomware-Angriff wird wegen Erpressung ermittelt
    Ransomware 4 Min

    Stadtwerke Detmold: Nach Ransomware-Angriff wird wegen Erpressung ermittelt

    Nach dem schwerwiegenden Cyberangriff auf die Stadtwerke Detmold ermittelt die Generalstaatsanwaltschaft Köln wegen Erpressung. Die Angreifer fordern Lösegeld für die verschlüsselten Daten.

    7. März 2026Lesen
    Credentials von 18.000 Mitarbeitern deutscher Unternehmen in Stealer-Logs entdeckt
    Datenleak 5 Min

    Credentials von 18.000 Mitarbeitern deutscher Unternehmen in Stealer-Logs entdeckt

    Unsere Darknet-Monitoring-Analysten haben in aktuellen Stealer-Log-Sammlungen Zugangsdaten von über 18.000 Mitarbeitern aus DAX- und MDAX-Unternehmen identifiziert.

    6. März 2026Lesen
    Neue Ransomware-Gruppe BravoX attackiert Schweizer Software-Firma Soreco
    Ransomware 5 Min

    Neue Ransomware-Gruppe BravoX attackiert Schweizer Software-Firma Soreco

    Die erst seit Anfang 2026 aktive Ransomware-Gruppe BravoX hat die Schweizer Firma Soreco aus Schwerzenbach als achtes Opfer auf ihrer Leak-Seite gelistet. Soreco ist auf Business-Software für Finanz- und Dokumentenmanagement spezialisiert.

    3. März 2026Lesen
    Cyberangriff auf Schweizer Energiedienstleister INP — Systeme vom Netz getrennt
    Ransomware 4 Min

    Cyberangriff auf Schweizer Energiedienstleister INP — Systeme vom Netz getrennt

    Der Schweizer Energieversorgungsdienstleister INP wurde Ende Februar Opfer eines Cyberangriffs. Die Systeme wurden vorsorglich vom Netz getrennt, der Betrieb konnte nach zwei Tagen wiederhergestellt werden.

    3. März 2026Lesen
    Kaspersky-Report: 384 Ransomware-Angriffe in Deutschland, 80 in der Schweiz, 49 in Österreich
    Ransomware 5 Min

    Kaspersky-Report: 384 Ransomware-Angriffe in Deutschland, 80 in der Schweiz, 49 in Österreich

    Laut dem aktuellen Kaspersky-Report steigen Ransomware-Angriffe in der DACH-Region deutlich: Deutschland verzeichnet 384 Vorfälle, die Schweiz 80 und Österreich 49 — alle über dem Vorjahresniveau.

    3. März 2026Lesen
    NIS2-Umsetzung in Österreich: Was Unternehmen jetzt tun müssen
    Compliance 4 Min

    NIS2-Umsetzung in Österreich: Was Unternehmen jetzt tun müssen

    Mit der nationalen Umsetzung der NIS2-Richtlinie stehen hunderte österreichische Unternehmen vor neuen Pflichten in der Cybersicherheit.

    1. März 2026Lesen
    Ransomware-Gruppenanalyse Februar 2026: Qilin dominiert, neue Akteure tauchen auf
    Ransomware 6 Min

    Ransomware-Gruppenanalyse Februar 2026: Qilin dominiert, neue Akteure tauchen auf

    Unsere monatliche Analyse der Ransomware-Landschaft zeigt: Qilin bleibt an der Spitze mit 89 Opfern, gefolgt von Akira und RansomHub.

    28. Februar 2026Lesen
    ConceptNet GmbH: IT-Dienstleister aus Bayern wird Opfer von Ransomware-Angriff
    Ransomware 5 Min

    ConceptNet GmbH: IT-Dienstleister aus Bayern wird Opfer von Ransomware-Angriff

    Der bayerische IT-Dienstleister ConceptNet wurde von einer Ransomware-Attacke getroffen. Hunderte Kunden-Systeme waren betroffen.

    27. Februar 2026Lesen
    Conduent-Breach: von 10 auf 25 Millionen Betroffene – und es werden mehr
    Datenleck 6 Min

    Conduent-Breach: von 10 auf 25 Millionen Betroffene – und es werden mehr

    Der Vorfall beim US-Outsourcing-Riesen entwickelt sich zu einem der größten Drittanbieter-Datenpannen der USA – betroffen sind Sozialprogramme, Arbeitgeber und Versicherer.

    26. Februar 2026Lesen
    Deutschland: Zwei Incident-Response-Fälle nach LockBit-5.0-Angriffen geben tiefe Einblicke
    Ransomware 5 Min

    Deutschland: Zwei Incident-Response-Fälle nach LockBit-5.0-Angriffen geben tiefe Einblicke

    Spezialisten für IT-Forensik dokumentieren zwei aktuelle LockBit-5.0-Vorfälle bei deutschen Mittelständlern. Beide Angriffe begannen mit gestohlenen VPN-Credentials aus Infostealer-Logs.

    24. Februar 2026Lesen
    RedLine Stealer 2026: Neue Variante umgeht EDR-Lösungen durch signierte Treiber
    Infostealer 5 Min

    RedLine Stealer 2026: Neue Variante umgeht EDR-Lösungen durch signierte Treiber

    Eine neue RedLine-Variante nutzt gestohlene Code-Signing-Zertifikate, um Kernel-Treiber zu laden und damit gängige EDR-Lösungen zu umgehen.

    24. Feb 2026Lesen
    AZ Monica Krankenhaus Antwerpen: Ransomware legt Klinikbetrieb lahm
    Ransomware 5 Min

    AZ Monica Krankenhaus Antwerpen: Ransomware legt Klinikbetrieb lahm

    Das belgische Krankenhaus AZ Monica in Antwerpen wurde von einem Ransomware-Angriff getroffen. Operationen mussten verschoben, Patienten umgeleitet werden.

    24. Februar 2026Lesen
    SW Automation: Österreichischer Industrieautomatisierer von Cyberangriff betroffen
    Ransomware 5 Min

    SW Automation: Österreichischer Industrieautomatisierer von Cyberangriff betroffen

    Der österreichische Spezialist für Industrieautomation SW Automation wurde Opfer eines gezielten Cyberangriffs. Produktionssysteme standen mehrere Tage still.

    21. Februar 2026Lesen
    Schweizer Finanzsektor: Zunehmende Cyberangriffe auf Vermögensverwalter und Kantonalbanken
    Ransomware 6 Min

    Schweizer Finanzsektor: Zunehmende Cyberangriffe auf Vermögensverwalter und Kantonalbanken

    Der Schweizer Finanzplatz gerät zunehmend ins Visier von Cyberkriminellen. Mehrere Vermögensverwalter und eine Kantonalbank melden Sicherheitsvorfälle.

    20. Februar 2026Lesen
    Ingram Micro: Datenleck beim weltgrößten IT-Distributor betrifft europäische Partner
    Datenleak 5 Min

    Ingram Micro: Datenleck beim weltgrößten IT-Distributor betrifft europäische Partner

    Beim weltgrößten IT-Distributor Ingram Micro wurden Partnerinformationen kompromittiert. Tausende europäische Reseller und MSPs sind potenziell betroffen.

    18. Februar 2026Lesen
    Radio Energy Schweiz: Cyberangriff auf Schweizer Privatradio — Sendesystem kompromittiert
    Ransomware 5 Min

    Radio Energy Schweiz: Cyberangriff auf Schweizer Privatradio — Sendesystem kompromittiert

    Der Schweizer Radiosender Energy wurde Opfer eines Cyberangriffs. Angreifer erlangten Zugriff auf das digitale Sendesystem und interne Redaktionsdaten.

    15. Februar 2026Lesen
    Rumäniens Wasserversorger im Visier: Ransomware-Angriff auf kritische Infrastruktur
    Ransomware 5 Min

    Rumäniens Wasserversorger im Visier: Ransomware-Angriff auf kritische Infrastruktur

    Ein koordinierter Ransomware-Angriff traf mehrere rumänische Wasserversorgungsunternehmen. SCADA-Systeme waren zeitweise nicht erreichbar.

    12. Februar 2026Lesen
    Tata Technologies: Massives Datenleck beim indischen IT-Riesen — europäische Kunden betroffen
    Datenleak 5 Min

    Tata Technologies: Massives Datenleck beim indischen IT-Riesen — europäische Kunden betroffen

    Der indische IT-Konzern Tata Technologies wurde Opfer eines massiven Datenlecks. Auch europäische Automobil- und Luftfahrtkunden sind betroffen.

    10. Februar 2026Lesen
    Pharma & Biotech unter Beschuss: Drei Angriffe auf europäische Unternehmen in einer Woche
    Ransomware 5 Min

    Pharma & Biotech unter Beschuss: Drei Angriffe auf europäische Unternehmen in einer Woche

    Innerhalb einer Woche wurden drei europäische Pharma- und Biotech-Unternehmen von Ransomware-Gruppen angegriffen. Die Branche steht unter Dauerbeschuss.

    8. Februar 2026Lesen
    UMMC Mississippi: Ransomware trifft US-Universitätskliniken — Patientendaten gefährdet
    Ransomware 5 Min

    UMMC Mississippi: Ransomware trifft US-Universitätskliniken — Patientendaten gefährdet

    Das University of Mississippi Medical Center wurde von einem Ransomware-Angriff getroffen. Über 500.000 Patientendatensätze sind potenziell betroffen.

    7. Februar 2026Lesen
    Genea IVF Australien: Hochsensible Patientendaten bei Fertilitätsklinik gestohlen
    Datenleak 5 Min

    Genea IVF Australien: Hochsensible Patientendaten bei Fertilitätsklinik gestohlen

    Die australische Fertilitätsklinik-Kette Genea IVF wurde Opfer eines Cyberangriffs. Hochsensible Patientendaten zu Fruchtbarkeitsbehandlungen wurden exfiltriert.

    4. Februar 2026Lesen
    Lee Enterprises: Ransomware legt 77 US-Zeitungen lahm — größter Medienangriff 2026
    Ransomware 5 Min

    Lee Enterprises: Ransomware legt 77 US-Zeitungen lahm — größter Medienangriff 2026

    Der US-Medienkonzern Lee Enterprises wurde von einem Ransomware-Angriff getroffen. 77 Tageszeitungen konnten tagelang nicht erscheinen.

    1. Februar 2026Lesen
    Ransomware-Rekord im Januar 2026: 574 Opfer auf Leak-Seiten — höchster Wert seit Tracking-Beginn
    Ransomware 6 Min

    Ransomware-Rekord im Januar 2026: 574 Opfer auf Leak-Seiten — höchster Wert seit Tracking-Beginn

    Der Januar 2026 verzeichnet einen neuen Höchststand bei Ransomware-Veröffentlichungen: 574 Opfer wurden auf Leak-Seiten gelistet — 23% mehr als im Vorjahr.

    31. Januar 2026Lesen
    UFP Technologies: Ransomware trifft US-Medizintechnik-Hersteller — Lieferketten gestört
    Ransomware 5 Min

    UFP Technologies: Ransomware trifft US-Medizintechnik-Hersteller — Lieferketten gestört

    Der US-Medizintechnik-Hersteller UFP Technologies wurde von einem Ransomware-Angriff getroffen. Lieferungen an europäische Krankenhäuser verzögern sich.

    28. Januar 2026Lesen
    TalkTalk UK: Erneutes Datenleck beim britischen Telekommunikationsanbieter
    Datenleak 5 Min

    TalkTalk UK: Erneutes Datenleck beim britischen Telekommunikationsanbieter

    Der britische Telekommunikationsanbieter TalkTalk wurde erneut Opfer eines Datenlecks. Kundendaten von über 2 Millionen Nutzern sind betroffen.

    25. Januar 2026Lesen
    Bayerische Kommunalverwaltung: Ransomware legt Bürgerservices für Wochen lahm
    Ransomware 5 Min

    Bayerische Kommunalverwaltung: Ransomware legt Bürgerservices für Wochen lahm

    Eine bayerische Kommunalverwaltung wurde von einem Ransomware-Angriff getroffen. Bürgerämter, KFZ-Zulassung und Bauämter waren wochenlang nicht erreichbar.

    22. Januar 2026Lesen
    Großkanzlei in Frankfurt: Ransomware-Angriff gefährdet Mandantendaten und M&A-Transaktionen
    Ransomware 5 Min

    Großkanzlei in Frankfurt: Ransomware-Angriff gefährdet Mandantendaten und M&A-Transaktionen

    Eine renommierte Frankfurter Wirtschaftskanzlei wurde von einem Ransomware-Angriff getroffen. Vertrauliche Mandantendaten und laufende M&A-Deals sind betroffen.

    18. Januar 2026Lesen
    Deutsche Universität: Cyberangriff während der Prüfungsphase — 45.000 Studierende betroffen
    Ransomware 5 Min

    Deutsche Universität: Cyberangriff während der Prüfungsphase — 45.000 Studierende betroffen

    Eine große deutsche Universität wurde während der Prüfungsphase von einem Cyberangriff getroffen. Prüfungssysteme, E-Mail und Lernplattformen fielen aus.

    14. Januar 2026Lesen
    Regionaler Flughafen: Cyberangriff verursacht Flugverspätungen und Check-in-Ausfälle
    Ransomware 5 Min

    Regionaler Flughafen: Cyberangriff verursacht Flugverspätungen und Check-in-Ausfälle

    Ein regionaler europäischer Flughafen wurde von einem Cyberangriff getroffen. Check-in-Systeme, Gepäckabfertigung und Informationsdisplays fielen stundenlang aus.

    10. Januar 2026Lesen
    Deutschland: RansomHouse zielt mit 'Mario'-Encryptor gezielt auf VMware ESXi deutscher Industrie
    Ransomware 6 Min

    Deutschland: RansomHouse zielt mit 'Mario'-Encryptor gezielt auf VMware ESXi deutscher Industrie

    Sicherheitsforscher melden eine eskalierte Bedrohungslage: Die Gruppe Jolly Scorpius (RansomHouse) nutzt Dual-Key-Verschlüsselung und automatisierte ESXi-Angriffe, um Produktion in Deutschland lahmzulegen.

    7. Januar 2026Lesen
    Web Accessibility Studie Niederlande 2025: 8 Mio. .nl-Domains auf Barrierefreiheit geprüft
    Studie 10 Min

    Web Accessibility Studie Niederlande 2025: 8 Mio. .nl-Domains auf Barrierefreiheit geprüft

    Im Auftrag von digitaaltoegankelijk.nl analysierte risikomonitor.com nahezu 8 Millionen .nl-Domains auf Barrierefreiheit im Kontext des European Accessibility Act. Ergebnis: Massive Compliance-Lücken bei Registraren, Hosting-Anbietern und den meistbesuchten Websites.

    18. November 2025Lesen
    EY x risikomonitor Studie: Barrierefreies Internet 2025 — Nur 2% der österreichischen Websites gesetzeskonform
    Studie 8 Min

    EY x risikomonitor Studie: Barrierefreies Internet 2025 — Nur 2% der österreichischen Websites gesetzeskonform

    Eine gemeinsame Studie von EY Österreich und risikomonitor.com zeigt: Nur zwei von 100 Websites erfüllen die Anforderungen des Barrierefreiheitsgesetzes. Im Schnitt 4,42 Verstöße pro Website.

    6. August 2025Lesen

    Threat Intelligence Newsletter

    Erhalten Sie wöchentlich die wichtigsten Cybersecurity-News, Bedrohungswarnungen und Handlungsempfehlungen direkt in Ihr Postfach.